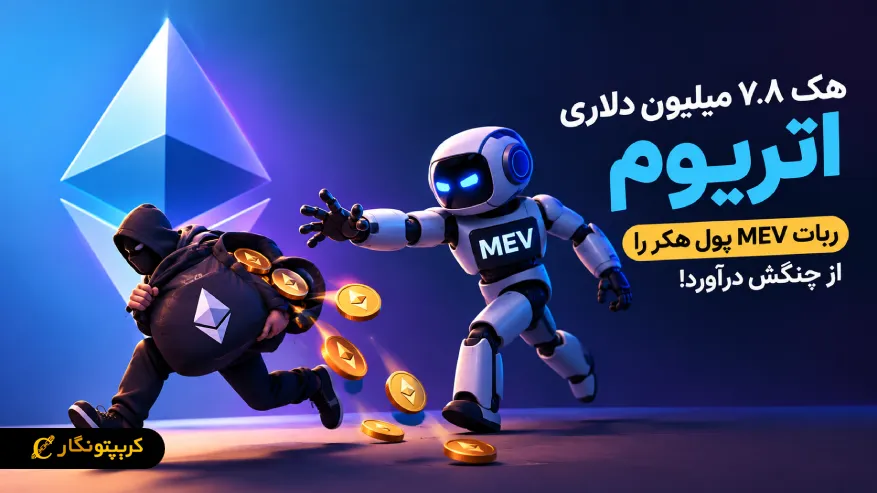
هک ۷.۸ میلیون دلاری اتریوم یکی از عجیب ترین اتفاقات اخیر این شبکه بود؛ یک هکر حدود ۲۹۰۰ rsETH رو از یک کیف پول Safe خارج کرد. اما قبل از اینکه بتونه دارایی ها رو به آدرس خودش منتقل کنه، یک ربات MEV به نام Yoink وارد ماجرا شد و بخش بزرگی از این پول رو از دسترس هکر خارج کرد.
بر اساس اخبار ارز دیجیتال، هک ۷.۸ میلیون دلاری اتریوم در ۱۵ سپتامبر اتفاق افتاد. مهاجم با سوءاستفاده از یک ماژول سفارشی متصل به کیف پول Safe، حدود ۲۹۰۰ rsETH به ارزش تقریبی ۷.۸ میلیون دلار رو خارج کرد. بررسی های امنیتی نشون میده مشکل از قرارداد اصلی Safe نبوده و یک ماژول با دسترسی های بیش از حد، امکان اجرای این عملیات رو فراهم کرده.
اما بخش عجیب ماجرا بعد از خروج دارایی ها شروع شد. تراکنش هکر در ممپول عمومی اتریوم قرار گرفت و Yoink تونست اون رو قبل از تایید نهایی ببینه. این ربات، تراکنش خودش رو با اولویت بالاتر فرستاد و قبل از تراکنش مهاجم وارد بلاک شد. به این ترتیب، پولی که هکر برای سرقتش برنامه ریزی کرده بود، قبل از رسیدن به کیف پول او در اختیار Yoink قرار گرفت.
هک ۷.۸ میلیون دلاری اتریوم چطور اتفاق افتاد؟
بررسی های Blockaid و BlockSec نشون میده مشکل از یک ماژول سفارشی متصل به کیف پول Safe بوده. خود Safe و کلیدهای مالک کیف پول هک نشده بودن؛ بلکه همین ماژول به دلیل داشتن سطح دسترسی بالا، امکان اجرای بعضی فراخوانی ها رو در اختیار مهاجم گذاشته بود.
مهاجم از همین مسیر استفاده کرد تا دارایی های aEthrsETH رو به یک استخر Uniswap v4 که تحت کنترل خودش بود هدایت کنه. این دارایی ها بعدا به rsETH تبدیل شدن و مجموع دارایی خارج شده به حدود ۷.۷ تا ۷.۸ میلیون دلار رسید. اما تراکنش نهایی قبل از تایید در ممپول عمومی دیده شد. همین موضوع به ربات های MEV اجازه داد از جزئیات تراکنش باخبر بشن و برای ثبت تراکنش خودشون قبل از مهاجم وارد عمل بشن.
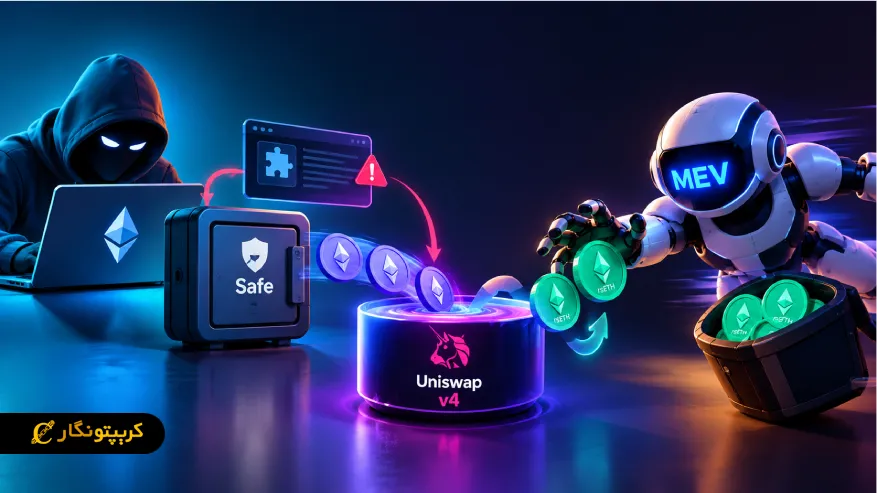
Yoink چطور هکر را غافلگیر کرد؟
طبق آخرین اخبار اتریوم، Yoink تراکنش خودش رو با اولویت بالاتر به شبکه فرستاد و برای این کار نزدیک به ۱۹ اتریوم به سازنده بلاک پرداخت کرد. هر دو تراکنش در بلاک شماره 25980525 قرار گرفتن. اما تراکنش Yoink زودتر اجرا شد و دارایی مورد نظر به این ربات رسید. تراکنش هکر هم بعد از اون با شکست مواجه شد.
داده های آنچین نشون میدن Yoink حدود ۲۸۸۲.۳۷ rsETH رو به یک آدرس جداگانه منتقل کرده و بخش باقی مونده رو از طریق Uniswap v4 جابجا کرده. Kelp DAO، پروتکل صادرکننده rsETH، هم بعد از شناسایی این اتفاق آدرس دریافت کننده رو برای ۲۴ ساعت متوقف کرد. این پروتکل اعلام کرده قراردادهای اصلی Kelp تحت تاثیر این حادثه قرار نگرفتن و rsETH همچنان پشتوانه کامل داره.
در حال حاضر اطلاعاتی درباره هویت هکر یا فرد و مجموعه پشت ربات Yoink منتشر نشده و مشخص نیست دارایی های منتقل شده در نهایت به صاحبان اصلی برمیگردن یا نه. چیزی که این پرونده رو متفاوت کرده، اینه که هکر بعد از پیدا کردن یک آسیب پذیری، خودش هم قربانی رقابت بر سر ترتیب تراکنش ها در شبکه شد.
به نظر شما ربات های MEV در چنین اتفاقاتی بیشتر میتونن به نفع امنیت کاربران عمل کنن یا خودشون یک ریسک جدید برای دارایی های دیجیتال هستن؟ نظرتون رو با ما در میون بذارید.