فیشینگ یکی از روش های رایج سرقت اطلاعات و دارایی در بازار ارز دیجیتاله که با سایت های جعلی، لینک های آلوده، پشتیبانی تقلبی و درخواست های مشکوک اجرا میشه. بررسی دقیق دامنه، وارد نکردن عبارت بازیابی و کلید خصوصی، دقت هنگام اتصال کیف پول و تایید نکردن مجوزهای ناشناس، از مهم ترین راه های کاهش این خطر هستن. اگر هم حمله اتفاق بیفته، سرعت عمل در محدود کردن دسترسی مهاجم، ثبت اطلاعات تراکنش و گزارش اون میتونه اهمیت زیادی داشته باشه.
آنچه در این مطلب میخوانید:
یک لینک میتونه کاملا واقعی به نظر برسه، اما فقط با یک کلیک شما رو وارد یک سایت جعلی کنه. در بازار ارز دیجیتال، این اشتباه گاهی به افشای اطلاعات حساس یا از دست رفتن دارایی ها منجر میشه. فیشینگ یکی از روش های رایج برای فریب کاربران و سوءاستفاده از اعتماد اون هاست. مهاجم ممکنه خودش رو جای یک صرافی، کیف پول، پروژه یا حتی تیم پشتیبانی جا بزنه.
در این مقاله از کریپتونگار بررسی میکنیم فیشینگ چیست و چطور میشه لینک و سایت های جعلی رو تشخیص داد. همچنین اقدامات لازم بعد از فیشینگ و تفاوت اون با روش هایی مثل اسپوفینگ و فارمینگ رو بررسی میکنیم.
فیشینگ چیست؟
فیشینگ به روشی از کلاهبرداری گفته میشه که مهاجم با جعل هویت یک فرد یا سرویس قابل اعتماد، کاربر رو به افشای اطلاعات حساس ترغیب میکنه. این اطلاعات میتونه شامل رمز عبور، اطلاعات حساب، کد تایید یا اطلاعات دسترسی به کیف پول باشه. مهاجم معمولا از پیام، ایمیل، سایت یا حساب کاربری جعلی برای ایجاد اعتماد استفاده میکنه. هدف اینه که کاربر روی یک لینک مخرب کلیک کنه یا اطلاعاتی رو وارد کنه که نباید در اختیار فرد دیگری قرار بگیره.
در حوزه ارز دیجیتال، این روش میتونه خطر بیشتری داشته باشه. برای مثال، مهاجم ممکنه یک صفحه شبیه صرافی یا کیف پول بسازه و از کاربر بخواد وارد حسابش بشه. در بعضی حملات هم هدف، گرفتن عبارت بازیابی یا فریب کاربر برای اتصال کیف پول به یک سایت مخربه. بنابراین فیشینگ ارز دیجیتال فقط به یک لینک جعلی محدود نمیشه. هر روشی که با فریب کاربر، زمینه دسترسی غیرمجاز به حساب یا دارایی دیجیتال رو فراهم کنه، میتونه بخشی از یک حمله فیشینگ باشه.
بیشتر بخوانید: بیمه ارز دیجیتال چیست و چگونه از دارایی های دیجیتال محافظت می کند؟
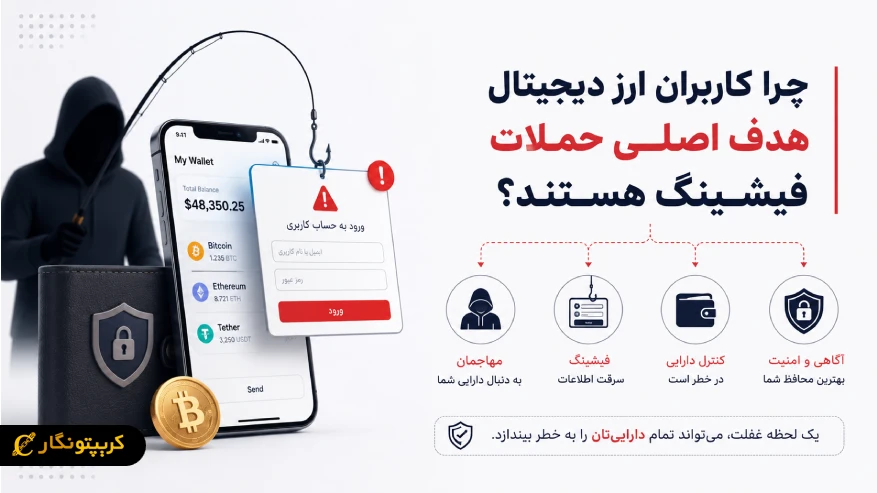
چرا کاربران ارز دیجیتال هدف اصلی حملات فیشینگ هستند؟
کاربران ارز دیجیتال به دلیل ارزش دارایی ها و مسئولیت مستقیم در نگهداری اون ها، هدف جذابی برای مهاجمان هستن. در کیف پول های خودحضانتی، افشای عبارت بازیابی یا کلید خصوصی میتونه کنترل دارایی رو به فرد دیگری منتقل کنه. فیشینگ ارز دیجیتال هم به سرقت رمز عبور محدود نمیشه. مهاجم ممکنه کاربر رو به یک سایت جعلی بکشونه یا ازش بخواد کیف پولش رو به یک برنامه متصل کنه. حتی تایید یک درخواست دسترسی مخرب هم میتونه خطرناک باشه.
برای مثال، ممکنه یک پیام ظاهرا از طرف صرافی دریافت کنی که ازت میخواد برای رفع مشکل حساب، وارد لینک بشی. اگر صفحه جعلی باشه، اطلاعات ورودت در اختیار مهاجم قرار میگیره. ایجاد حس فوریت و درخواست اقدام سریع هم از روش های رایج در حملات فیشینگ محسوب میشه. به همین دلیل، یادگیری آموزش امنیت ارز دیجیتال فقط به انتخاب رمز عبور قوی محدود نمیشه. باید بدونی کدوم لینک، درخواست اتصال یا مجوز دسترسی میتونه دارایی رو در معرض خطر قرار بده.
فیشینگ ارز دیجیتال چگونه انجام می شود؟
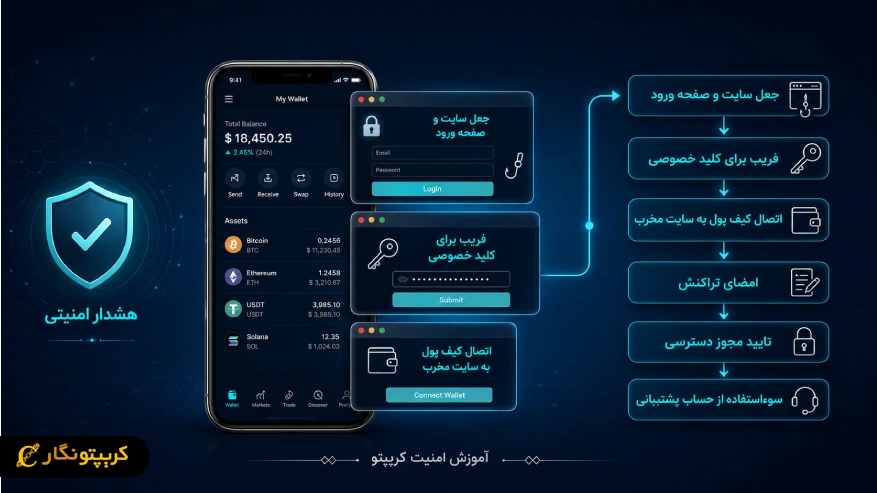
فیشینگ ارز دیجیتال معمولا با یک فریب ساده شروع میشه. مهاجم خودش رو جای صرافی، کیف پول، پروژه یا حتی پشتیبانی یک پلتفرم جا میزنه و کاربر رو به انجام یک اقدام مشخص ترغیب میکنه. این اقدام میتونه وارد کردن اطلاعات در یک سایت جعلی، اتصال کیف پول، امضای یک پیام یا تایید یک مجوز باشه. بنابراین حمله فیشینگ همیشه به معنی سرقت مستقیم رمز عبور نیست.
مهاجمان معمولا از پیام های فوری، وعده پاداش، ایردراپ، هشدار امنیتی یا مشکل ساختگی حساب استفاده میکنن. ایجاد حس عجله باعث میشه کاربر قبل از بررسی لینک یا درخواست، اون رو تایید کنه. در ادامه، رایج ترین روش هایی که فیشینگ در بازار ارز دیجیتال با اون ها انجام میشه رو بررسی میکنیم.
جعل سایت و صفحه ورود صرافی یا کیف پول
یکی از رایج ترین روش های فیشینگ ارز دیجیتال، ساخت سایتیه که ظاهرش شبیه صرافی یا کیف پول معتبر طراحی میشه. لوگو، رنگ بندی، فرم ورود و حتی آدرس سایت ممکنه در نگاه اول واقعی به نظر برسه. هدف اینه که کاربر بدون بررسی، اطلاعات حسابش رو وارد کنه. مهاجم معمولا لینک سایت جعلی رو از طریق ایمیل، پیامک، شبکه های اجتماعی، تبلیغات یا حساب های پشتیبانی جعلی منتشر میکنه. پیام هم ممکنه ادعا کنه حساب کاربر مشکل امنیتی داره یا برای ادامه فعالیت باید دوباره وارد حساب بشه.
یکی از نشونه های مهم، بررسی دقیق دامنه سایته. تفاوت ممکنه فقط یک حرف، خط تیره، پسوند متفاوت یا ترکیب مشابهی از نام برند باشه. برای مثال، Coinbase هشدار داده سایتی مثل www-coinbase.com با وجود ظاهر مشابه، دامنه رسمی این صرافی نیست. وجود قفل HTTPS هم به تنهایی نشون نمیده سایت معتبره. مهاجم میتونه برای دامنه خودش گواهی امنیتی داشته باشه. بهتره آدرس صرافی یا کیف پول رو از منبع رسمی پیدا کنی و به جای کلیک روی لینک پیام ها، مستقیما وارد سایت بشی. برای کاربری که دنبال آموزش صرافی ارز دیجیتال هست، یک قانون ساده کاربردیه: قبل از وارد کردن رمز عبور، خود دامنه رو بررسی کن، نه فقط ظاهر صفحه رو. اگر آدرس با چیزی که انتظار داری مطابقت نداره، اطلاعاتت رو وارد نکن.
بیشتر بخوانید: چگونه امنیت کیف پول دیجیتال خود را تأمین کنیم
فریب کاربر برای افشای عبارت بازیابی یا کلید خصوصی
یکی از خطرناک ترین روش های فیشینگ اینه که مهاجم از کاربر بخواد عبارت بازیابی یا کلید خصوصی خودش رو وارد یا ارسال کنه. معمولا این درخواست با یک بهانه قابل قبول همراهه؛ مثلا تایید مالکیت، رفع مشکل کیف پول، دریافت ایردراپ یا بازیابی حساب. هیچ پشتیبانی معتبری نباید عبارت بازیابی یا کلید خصوصی رو از کاربر بخواد. اگر کسی چنین اطلاعاتی رو درخواست کرد، باید اون رو یک نشونه جدی از کلاهبرداری در نظر گرفت. خطر این روش از اینجا میاد که عبارت بازیابی در کیف پول های خودحضانتی، نقش کلید اصلی دسترسی به دارایی رو داره. اگر این عبارت در اختیار مهاجم قرار بگیره، ممکنه بتونه کیف پول رو روی دستگاه خودش بازیابی و دارایی ها رو منتقل کنه.
فریب برای اتصال کیف پول به سایت مخرب
در این روش، مهاجم کاربر رو به یک سایت یا DApp جعلی هدایت میکنه. معمولا وعده دریافت پاداش، ایردراپ یا دسترسی به یک قابلیت خاص، کاربر رو برای اتصال کیف پول ترغیب میکنه. خود اتصال کیف پول لزوما به معنی سرقت دارایی نیست. اما بعد از اتصال، DApp میتونه اطلاعات عمومی مثل آدرس کیف پول و فعالیت های روی زنجیره رو مشاهده کنه. خطر اصلی زمانی بیشتر میشه که سایت مخرب از کاربر بخواد درخواست دیگری رو هم تایید کنه. برای همین، قبل از اتصال باید آدرس دقیق سایت و اعتبار DApp بررسی بشه. یک اشتباه ساده در انتخاب سایت میتونه کاربر رو وارد مرحله بعدی یک حمله فیشینگ کنه.
فریب برای امضای تراکنش یا درخواست مخرب
گاهی مهاجم به جای درخواست مستقیم رمز یا عبارت بازیابی، از کاربر میخواد یک پیام یا تراکنش رو با کیف پولش امضا کنه. ظاهر درخواست ممکنه کاملا عادی باشه و مثلا با عنوان دریافت پاداش یا تایید یک عملیات نمایش داده بشه. مشکل اینجاست که کاربر ممکنه ندونه دقیقا چه چیزی رو داره تایید میکنه. در بعضی حملات، امضای کاربر میتونه مجوز لازم برای انجام یک عملیات بعدی رو در اختیار مهاجم قرار بده. بنابراین در یک حمله فیشینگ، این تصور که «چون هنوز پولی از کیف پول کم نشده، پس درخواست امنه» میتونه اشتباه باشه. هر درخواست امضا باید قبل از تایید، از نظر منبع و جزئیات بررسی بشه.
فریب برای تایید مجوز دسترسی به توکن ها
یکی از روش های تخصصی تر فیشینگ، Approval Phishing هست. در این روش، کاربر تصور میکنه یک درخواست معمولی رو تایید میکنه، اما در واقع به یک قرارداد هوشمند اجازه دسترسی به توکن های خودش رو میده. بعضی مجوزها میتونن اجازه انتقال مقدار مشخصی از یک توکن رو بدن. در برخی موارد هم کاربر مجوز نامحدود صادر میکنه. چنین مجوزی اگر به قرارداد مخرب داده بشه، میتونه برای انتقال دارایی های قابل دسترسی استفاده بشه.
اهمیت این تهدید فقط تئوری نیست. در آوریل ۲۰۲۶، Coinbase اعلام کرد در یک عملیات مشترک با نهادهای قضایی، بیش از ۲۰ هزار قربانی Approval Phishing شناسایی و بیش از ۱۲ میلیون دلار دارایی مسدود شده است. پس قبل از تایید هر مجوز باید مشخص باشه چه توکنی، به کدام قرارداد و با چه میزان دسترسی واگذار میشه. بررسی و لغو مجوزهای بلااستفاده هم میتونه سطح ریسک رو کاهش بده.
سوءاستفاده از حساب ها و پشتیبانی جعلی
مهاجم همیشه خودش رو در قالب یک سایت جعلی نشون نمیده. گاهی یک حساب کاربری میسازه که خودش رو پشتیبانی صرافی، کیف پول یا یک پروژه معرفی میکنه و منتظر کاربرانی میمونه که درباره مشکلشون سوال میپرسن. بعد از شروع ارتباط، ممکنه از کاربر رمز عبور، کد تایید، عبارت بازیابی یا حتی انتقال دارایی به یک آدرس جدید درخواست بشه. بعضی مهاجمان هم با ایجاد حس اضطرار، به کاربر فرصت بررسی ادعا رو نمیدن.
یک قانون ساده میتونه جلوی بخش بزرگی از این حملات رو بگیره: پشتیبانی واقعی برای رفع مشکل، عبارت بازیابی یا کلید خصوصی رو ازت نمیخواد. اگر کسی از طریق پیام خصوصی خودش رو پشتیبانی معرفی کرد، بهتره ارتباط رو متوقف کنی و از کانال رسمی همان سرویس وارد بخش پشتیبانی بشی.
چگونه سایت و لینک فیشینگ ارز دیجیتال را تشخیص دهیم؟
تشخیص یک سایت یا لینک فیشینگ معمولا پیچیده هست. مهاجمان معمولا ظاهر سایت های معتبر رو کپی میکنن تا کاربر در نگاه اول متوجه جعلی بودن اون نشه. قبل از وارد کردن اطلاعات یا اتصال کیف پول، باید آدرس سایت و نوع درخواست رو بررسی کرد. یکی از نشونه های مهم، آدرس دامنهه. ممکنه یک سایت فیشینگ فقط با تغییر یک حرف، اضافه کردن خط تیره یا استفاده از دامنه ای مشابه، خودش رو شبیه یک صرافی یا پروژه معتبر نشون بده.
- به ظاهر سایت اعتماد نکنید: طراحی حرفه ای، لوگوی رسمی یا حتی استفاده از نام یک برند معتبر، دلیل امن بودن سایت نیست. کلاهبرداران میتونن ظاهر یک صرافی، کیف پول یا پروژه شناخته شده رو تقریبا به طور کامل بازسازی کنن. بهتره برای ورود به حساب، آدرس سایت رو خودتون وارد کنید یا از بوکمارک ذخیره شده استفاده کنید. کلیک روی لینک هایی که از طریق پیام، شبکه های اجتماعی یا تبلیغات ناشناس ارسال شدن، ریسک حمله فیشینگ رو بیشتر میکنه.
- به درخواست های غیرعادی حساس باشید: اگر سایتی از شما عبارت بازیابی، کلید خصوصی، رمز عبور یا کد تایید دو مرحله ای خواست، باید فورا متوقف بشید. سرویس های معتبر برای پشتیبانی یا اتصال کیف پول، چنین اطلاعاتی رو درخواست نمیکنن.
- بررسی لینک های موجود: اگر یک لینک با وعده ای غیرعادی، تخفیف فوری، ایردراپ رایگان یا هشدار درباره مسدود شدن حساب همراهه، بهتره عجله نکنید. ایجاد حس اضطرار یکی از روش های رایج در حملات فیشینگ محسوب میشه.
اگر یک سایت از شما میخواد بدون دلیل مشخص کیف پول رو وصل کنید، تراکنشی رو امضا کنید یا مجوزی برای دسترسی به توکن ها بدید، قبل از هر اقدامی جزئیات درخواست رو بررسی کنید. هشدارهای امنیتی کیف پول هایی مثل MetaMask هم میتونن در شناسایی سایت ها و درخواست های مشکوک کمک کنن.
روش های جلوگیری از فیشینگ ارز دیجیتال
برای جلوگیری از فیشینگ ارز دیجیتال باید عادت هایی داشته باشید که احتمال اشتباه هنگام ورود به حساب، اتصال کیف پول یا تایید تراکنش رو کم کنه. برای آشنایی با نکات کامل تر امنیتی، میتونید راه های حفظ امنیت ارز دیجیتال رو هم بررسی کنید. رعایت این نکات در کنار شناخت روش های فیشینگ، ریسک سرقت دارایی ها رو کاهش میده.
- لینک ها رو مستقیم باز نکنید: اگر لینک ورود به صرافی، کیف پول یا یک پروژه از طریق ایمیل، پیامک، شبکه های اجتماعی یا پیام خصوصی ارسال شده، قبل از کلیک کردن اون رو بررسی کنید. بهتره آدرس پلتفرم های مهم رو خودتون وارد کنید یا از لینک ذخیره شده در مرورگر استفاده کنید.
- عبارت بازیابی و کلید خصوصی رو هیچ وقت وارد نکنید: عبارت بازیابی یکی از حساس ترین اطلاعات کیف پوله. هر سایتی که برای دریافت جایزه، ایردراپ، رفع مشکل یا تایید حساب از شما عبارت بازیابی یا کلید خصوصی بخواد، باید مشکوک در نظر گرفته بشه. کسی که به این اطلاعات دسترسی پیدا کنه، میتونه کنترل دارایی های کیف پول رو به دست بگیره. برای شناخت بهتر مفاهیم پایه و ریسک های این بازار، مطالعه آموزش ارز دیجیتال میتونه مفید باشه.
- قبل از اتصال کیف پول، سایت و قرارداد رو بررسی کنید: اتصال کیف پول به یک سایت به خودی خود به معنی انتقال دارایی نیست، اما درخواست های بعدی میتونن خطرناک باشن. مخصوصا وقتی سایت از شما میخواد تراکنش، امضا یا مجوز دسترسی به توکن ها رو تایید کنید. قبل از تایید، نام پروژه، دامنه سایت و جزئیات درخواست رو بررسی کنید. بعضی کیف پول ها برای سایت ها، آدرس ها و تراکنش های مشکوک هشدار امنیتی نمایش میدن.
- از حساب ها و پشتیبانی جعلی فاصله بگیرید: یکی از روش های رایج حمله فیشینگ، جعل هویت پشتیبانی صرافی یا کیف پوله. مهاجم ممکنه با ادعای مشکل امنیتی، مسدود شدن حساب یا تراکنش ناموفق با شما تماس بگیره و ازتون بخواد اطلاعات حسابتون رو ارسال کنید. هیچ پشتیبانی معتبری نباید عبارت بازیابی، کلید خصوصی، رمز عبور یا کد تایید شما رو درخواست کنه. اگر پیامی غیرمنتظره دریافت کردید، ارتباط رو قطع کنید و فقط از کانال رسمی سرویس موردنظر برای پیگیری استفاده کنید.
شناخت نحوه کار تراکنش ها و قراردادهای هوشمند هم میتونه تشخیص درخواست های مشکوک رو راحت تر کنه. مطالعه آموزش بلاکچین در این زمینه کمک کننده است.
بیشتر بخوانید: رایج ترین تهدیدات و حملات در کریپتو
اگر قربانی فیشینگ ارز دیجیتال شدیم چه کنیم؟
اگر متوجه شدید قربانی فیشینگ ارز دیجیتال شده اید، سرعت عمل اهمیت زیادی داره. بسته به نوع حمله، ممکنه هنوز فرصت جلوگیری از انتقال دارایی وجود داشته باشه. اول از همه ارتباط با سایت یا فرد مشکوک رو قطع کنید و هیچ اطلاعات یا تراکنش دیگری در اختیار مهاجم قرار ندید. اگر عبارت بازیابی یا کلید خصوصی رو در یک سایت مشکوک وارد کردید، باید کیف پول رو در معرض خطر در نظر بگیرید. عبارت بازیابی قابل تغییر نیست و هر فردی که به اون دسترسی داشته باشه، میتونه کنترل حساب های مرتبط با اون رو به دست بیاره. در چنین شرایطی، ایجاد یک کیف پول جدید روی محیط امن و انتقال دارایی های باقی مانده میتونه ضروری باشه. MetaMask هم برای کیف پول های در معرض خطر، ایجاد کیف پول جدید و انتقال سریع دارایی های باقی مانده رو توصیه میکنه.
گاهی در حمله فیشینگ، عبارت بازیابی دزدیده نمیشه و کاربر فقط یک مجوز توکن یا Approval مخرب رو تایید میکنه. در این حالت، باید مجوزهای فعال کیف پول رو بررسی و موارد مشکوک رو در سریع ترین زمان لغو کنید. قطع اتصال کیف پول از یک سایت با لغو مجوز توکن یکی نیست. حتی بعد از Disconnect، بعضی مجوزهای قبلی ممکنه همچنان فعال باشن و امکان انتقال توکن ها رو فراهم کنن.
اگر تراکنش غیرمجاز انجام شده، جزئیات تراکنش، آدرس مقصد و زمان انتقال رو ذخیره کنید. سپس از طریق پشتیبانی رسمی صرافی یا کیف پول موضوع رو گزارش بدید. اگر حساب صرافی درگیر شده، قفل کردن حساب و تغییر اطلاعات امنیتی هم باید در اولویت قرار بگیره. در این مرحله مراقب کلاهبرداری های بعدی هم باشید. گاهی مهاجم یا فرد دیگری با ادعای «بازیابی ارزهای سرقت شده» درخواست پرداخت پول یا انتقال دارایی میکنه. هیچ عبارت بازیابی یا کلید خصوصی رو برای چنین افرادی ارسال نکنید. اگر حمله از طریق یک سایت یا لینک فیشینگ انجام شده، گزارش اون به سرویس مربوطه میتونه به شناسایی و مسدود شدن دامنه یا حساب مهاجم کمک کنه.
فیشینگ ارز دیجیتال چه تفاوتی با سایر کلاهبرداری های کریپتویی دارد؟
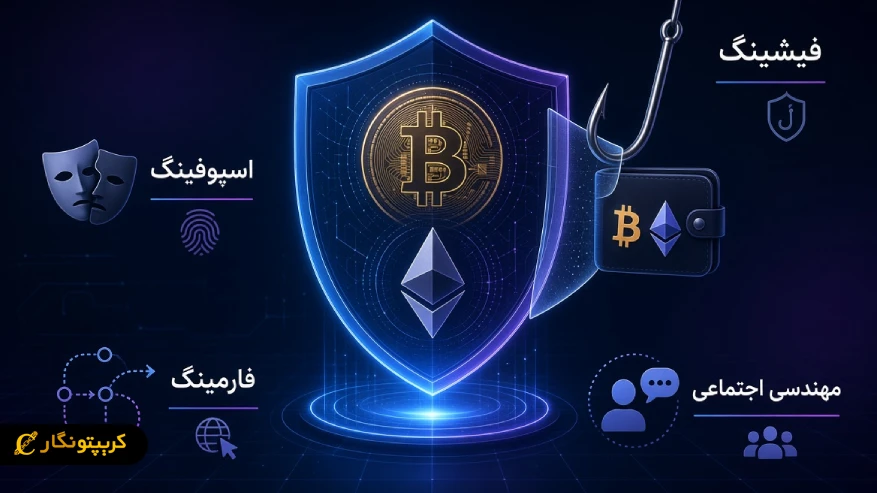
فیشینگ یکی از روش های رایج برای فریب کاربران ارز دیجیتال محسوب میشه، اما با روش هایی مثل اسپوفینگ، فارمینگ و مهندسی اجتماعی تفاوت داره. شناخت این تفاوت ها کمک میکنه کاربر بهتر متوجه بشه با چه نوع تهدیدی روبه رو شده است.
تفاوت فیشینگ و اسپوفینگ (Spoofing)
در فیشینگ، هدف اصلی معمولا فریب کاربر برای انجام یک اقدام مشخصه؛ مثلا کلیک روی لینک، وارد کردن اطلاعات یا اتصال کیف پول. مهاجم تلاش میکنه اعتماد کاربر رو به دست بیاره و اون رو به سمت مقصدی مخرب هدایت کنه.
اما اسپوفینگ بیشتر به جعل هویت یا ظاهر یک منبع معتبر مربوط میشه. برای مثال، مهاجم ممکنه آدرس یک سایت، نام فرستنده، شماره تلفن یا آدرس ایمیل رو طوری تغییر بده که شبیه نمونه واقعی به نظر برسه.
تفاوت فیشینگ و فارمینگ (Pharming)
در فیشینگ، کاربر معمولا با یک پیام، لینک یا صفحه جعلی به سمت سایت مهاجم هدایت میشه. بنابراین، فریب مستقیم کاربر بخش مهمی از حمله است. در فارمینگ، مهاجم تلاش میکنه مسیر دسترسی کاربر به سایت رو دستکاری کنه. ممکنه کاربر تصور کنه آدرس درست رو وارد کرده، اما در نهایت به یک سایت جعلی منتقل بشه. به همین دلیل، فارمینگ میتونه حتی برای کاربری که نسبت به لینک های مشکوک محتاطه هم خطر ایجاد کنه.
تفاوت فیشینگ با کلاهبرداری های مبتنی بر مهندسی اجتماعی
مهندسی اجتماعی مفهوم گسترده تریه و فقط به لینک یا سایت جعلی محدود نمیشه. در این روش، مهاجم از اعتماد، ترس، عجله یا احساسات کاربر سوءاستفاده میکنه تا اون رو به افشای اطلاعات یا انجام یک اقدام خاص ترغیب کنه. برای مثال، فردی ممکنه خودش رو پشتیبان یک صرافی معرفی کنه و ادعا کنه حساب کاربر در معرض خطره. سپس از اون بخواد اطلاعات ورود، کد تایید یا حتی دارایی خودش رو منتقل کنه. در واقع، فیشینگ میتونه یکی از ابزارهای مهندسی اجتماعی باشه. مهندسی اجتماعی یک روش گسترده برای دستکاری قربانیه، اما فیشینگ معمولا با یک پیام، لینک، سایت یا درخواست جعلی اجرا میشه.
آیا امکان بازگشت ارز دیجیتال بعد از حمله فیشینگ وجود دارد؟
بازگشت ارز دیجیتال بعد از حمله فیشینگ ممکنه، اما هیچ تضمینی برای اون وجود نداره. تراکنش تایید شده در بیشتر شبکه های بلاکچینی قابل برگشت نیست و کیف پول هم نمیتونه اون رو لغو کنه. با این حال، اگر دارایی به یک صرافی متمرکز منتقل شده باشه، ممکنه با گزارش سریع، موجودی شناسایی و در شرایطی مسدود بشه. بعد از سرقت باید سریع عمل کنید. TXID، آدرس مقصد، زمان انتقال و اطلاعات مربوط به سایت یا مهاجم رو ثبت کنید و موضوع رو به صرافی، کیف پول و مراجع قانونی مرتبط گزارش بدید. همچنین نباید به افرادی که با وعده بازگرداندن قطعی دارایی درخواست پول میکنن اعتماد کنید.
جمع بندی
فیشینگ ارز دیجیتال معمولا با یک تصمیم ساده شروع میشه؛ کلیک روی یک لینک، ورود به یک سایت مشابه، اتصال کیف پول یا تایید یک درخواست. همین اقدام ظاهرا معمولی میتونه اطلاعات حساب یا دسترسی به دارایی رو در اختیار مهاجم قرار بده. به همین دلیل، بررسی دامنه، توجه به جزئیات درخواست های کیف پول و محافظت از عبارت بازیابی باید بخشی از رفتار روزمره کاربر باشه.
اگر حمله اتفاق افتاد، سرعت عمل اهمیت زیادی داره. باید دسترسی مهاجم رو محدود کرد، مجوزهای مشکوک رو بررسی کرد و اطلاعات تراکنش رو برای پیگیری نگه داشت. بازگشت دارایی قطعی نیست، اما گزارش سریع و پیگیری درست میتونه شانس شناسایی و مسدودسازی دارایی رو بیشتر کنه.
درود وسپاس از توضیحات رایگانتون
خرید و فروش ارز دیجیتال آموزش ارز دیجیتال خرید ارز دیجیتال آموزش ترید ارز دیجیتال علی اکبر توسل
فیشینگ این است که در اکثر مواقع، این کاربر است که فریب میخورد و اطلاعات خود را به دست هکر میسپارد، نه اینکه هکر از راه دور به گوشی هوشمند یا کامپیوتر او نفوذ کند
توضیحات راجب حملات فیشینگ بسیار مفید و جالب بود سپاسگزار از سایت کریپتو نگار
آموزنده و مفید
باتشکر فراوان از سایت کریپتونگار آموزش ارزدیجیتال باتشکرازاستادتوسل عزیز 💕🙏
برای جلوگیری از فشینگ شدن به نکات بسیار اموزنده مقاله مطروحه رجوع شود
فشینگ یکی از گسترده ترین و رایج تکنیک های حملات سایبری است .لذا با رعایت نکات ایمنی و مطالعه مقاله مطروحه می توان خودرا در برابر فشینگ محافظت کرد.ممنون
سلام موضوع فروش ارز دیجیتال ممنون وسپاس فراوان
توضیحات حمله های فیشینگ واقعا عالی ومفید بودن مررسی از سایت خوبتون
توضیحات حملات فیشینگ واقعا عالی ومفید بودن مررسی از سایت کریپتونگار
سلام حملات سایبری در دنیای دیجیتال یکی از موارد از دست دادن اموال می باشد بنابراین با افزایش دانش فیشینگ و جلوگیری از هکر ها میتوان با انها مقابله کرد
با سلام موضوع سرچ اخبارارز دیجیتال تشکرفراوان از شما بابت زحمات و تهیه اخبار
سلام نیکا فلاح هستم میخواستم آموزش ببینم
سلام من میخواستم آموزش ترید ببینم
سلام جهت ثبت نام ۵ دلار به ۷۰ دلار
سلام جهت ثبت نام
علی اکبر گشول برای تبدیل پنج دلار به 70000دلار
🆗🆗🆗🆗💯
دروددد