تایپو اسکواتینگ روشی برای فریب کاربر با ساخت دامنه هایی شبیه سایت های معتبره. مهاجم با تغییر جزئی در آدرس، کاربر رو به سایت جعلی میکشونه؛ سایتی که ممکنه برای سرقت اطلاعات ورود، عبارت بازیابی یا دارایی های دیجیتال طراحی شده باشه. در کریپتو، تشخیص این دامنه ها اهمیت زیادی داره، چون یک اشتباه ساده میتونه خسارت مالی به همراه داشته باشه.
آنچه در این مطلب میخوانید:
گاهی فقط یک حرف اضافه یا جابه جا شده تو آدرس سایت کافیه که به جای صرافی یا کیف پول اصلی، سر از یک نسخه جعلی دربیاری. تایپو اسکواتینگ دقیقا از همین اشتباه های کوچیک سوءاستفاده میکنه. مهاجم دامنه ای شبیه آدرس واقعی ثبت میکنه تا کاربر بدون توجه به تفاوت، وارد سایت جعلی بشه. این روش شاید ساده به نظر برسه، ولی تو دنیای کریپتو میتونه به سرقت اطلاعات یا دارایی برسه و شناختنش بخش مهمی از آموزش ارز دیجیتال هست.
تایپو اسکواتینگ با یک غلط تایپی ساده میتونه شما رو به سایت تقلبی برسونه. تو این مطلب میبینید این روش چه فرقی با حمله های مشابه داره، دامنه جعلی رو از کجا میشه فهمید و چطور میشه جلوش رو گرفت. اگر هم قبلا گرفتار شدید، میگیم دقیقا چه کارهایی باید انجام بدید. اگر با کریپتو سروکار دارید، خوندن این مطلب میتونه جلوی یک اشتباه خیلی پرهزینه رو بگیره.
تایپو اسکواتینگ چیست؟
تایپو اسکواتینگ یعنی ثبت دامنه هایی که خیلی شبیه آدرس سایت های معتبر هستن، ولی تو حروف یا ساختار آدرس یک تغییر کوچیک دارن. مهاجم از اشتباه تایپی یا بی دقتی کاربر استفاده میکنه. مثلا یک حرف حذف یا اضافه میشه، جای دو حرف عوض میشه یا یک کاراکتر مشابه جایگزین میشه. نتیجه اینه که کاربر به جای سایت اصلی، وارد یک دامنه جعلی میشه.
تو حوزه کریپتو، این روش بیشتر برای تقلید از سایت صرافی ها، کیف پول ها و پلتفرم های دیفای استفاده میشه. مثلا دامنه هایی مثل binanace.com یا binnance.com میتونن برای تقلید از binance.com ساخته بشن. برای کیف پول هایی مثل MetaMask هم تغییراتی مثل metamaask.io یا meta-mask.io ممکنه برای شبیه سازی دامنه اصلی استفاده بشه.
سایت جعلی معمولا از نظر ظاهر هم شبیه نسخه اصلی طراحی میشه، از لوگو و رنگ بندی گرفته تا فرم ورود و بخش های مختلف صفحه. هدف مهاجم میتونه سرقت اطلاعات ورود، عبارت بازیابی یا کلید خصوصی باشه. گاهی هم کاربر رو وادار میکنن کیف پولش رو وصل کنه یا یک تراکنش مخرب رو تایید کنه. برای همین، یک اشتباه ساده تو تشخیص دامنه میتونه به از دست رفتن دارایی برسه.
تایپو اسکواتینگ در کریپتو چگونه کاربران را به دام می اندازد؟
کاربر ممکنه بدون اینکه بفهمه دامنه جعلیه، وارد سایت تقلبی بشه و دام از همین جا شروع بشه. مهاجم ها معمولا از دو مسیر اصلی، یعنی اشتباه تایپی یا لینک های فریبنده، کاربر رو به سمت دامنه جعلی میکشن و بعد با شبیه سازی ظاهر سایت اصلی، اعتماد اون رو جلب میکنن. این روش یکی از تهدیدات و حملات در دنیای کریپتو محسوب میشه، چون مهاجم میتونه بعد از جلب اعتماد کاربر، اطلاعات ورود یا دسترسی به دارایی های اون رو هدف قرار بده.
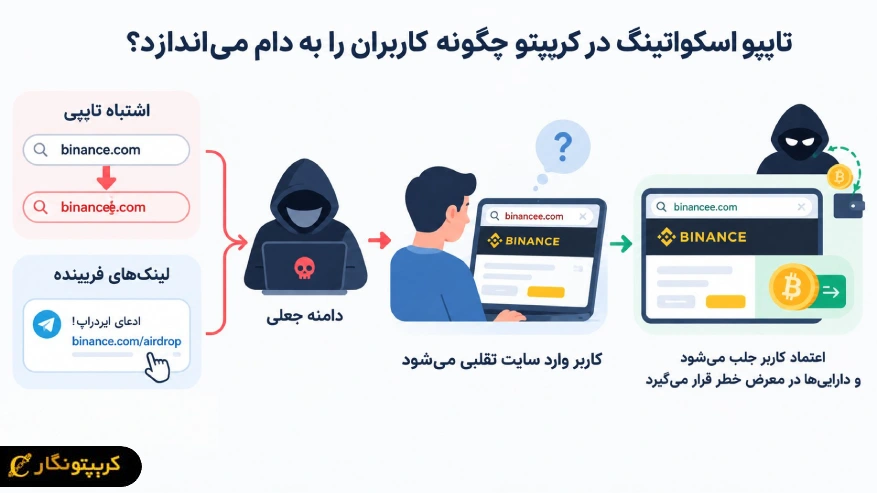
ورود به دامنه مشابه از طریق اشتباه تایپی یا لینک فریبنده
یکی از رایج ترین روش ها، استفاده از اشتباه تایپی خود کاربره. وقتی آدرس یک صرافی یا کیف پول مستقیم تو مرورگر تایپ میشه، ممکنه یک حرف جابه جا یا اضافه بشه و کاربر وارد دامنه ای بشه که مهاجم از قبل ثبتش کرده. مسیر دیگه لینک های فریبنده هستن که معمولا تو پیام های تلگرام، دیسکورد، ایمیل های جعلی پشتیبانی، تبلیغات گوگل یا شبکه های اجتماعی منتشر میشن. این لینک ها طوری ساخته میشن که تو نگاه اول شبیه آدرس اصلی به نظر برسن و کاربر بدون بررسی دقیق روشون کلیک کنه.
تقلید از سایت صرافی، کیف پول یا صفحه دریافت ایردراپ
بعد از ورود، سایت جعلی معمولا ظاهر نسخه اصلی رو تا حد زیادی کپی میکنه، از لوگو و رنگ ها گرفته تا فونت و فرم ورود. تو سایت های تقلبی صرافی ممکنه از کاربر اطلاعاتی مثل ایمیل، رمز عبور یا کد دو عاملی بخوان. تو نسخه های جعلی کیف پول هم صفحه اتصال کیف پول یا درخواست عبارت بازیابی نمایش داده میشه. صفحه های ایردراپ جعلی هم با وعده پاداش، کاربر رو به اتصال کیف پول یا تایید یک تراکنش ترغیب میکنن، در حالی که هدف اصلی میتونه سرقت دارایی یا گرفتن مجوز دسترسی به توکن ها باشه.
تفاوت تایپو اسکواتینگ با فیشینگ، ربایش DNS و مسموم سازی آدرس
تایپو اسکواتینگ بیشتر روی دامنه تمرکز داره، یعنی مهاجم یک آدرس شبیه سایت اصلی ثبت میکنه تا از اشتباه تایپی یا کلیک روی لینک فریبنده استفاده کنه. فیشینگ مفهوم گسترده تری داره و هر روشی رو شامل میشه که با فریب، اطلاعات حساس کاربر رو هدف بگیره. در واقع تایپو اسکواتینگ میتونه یکی از مسیرهای رسوندن کاربر به صفحه فیشینگ باشه، ولی همه حمله های فیشینگ از دامنه جعلی استفاده نمیکنن.
ربایش DNS یک روش متفاوته. اینجا کاربر آدرس درست سایت رو وارد میکنه، ولی مهاجم با دستکاری سیستم نام دامنه، ترافیک رو به یک سرور جعلی هدایت میکنه. پس تو این حالت حتی وارد کردن آدرس صحیح هم لزوما به معنی رسیدن به سایت واقعی نیست.
| روش حمله | مهاجم چیکار میکنه؟ | کاربر چه اشتباهی میکنه؟ | ویژگی اصلی |
|---|---|---|---|
| تایپو اسکواتینگ | دامنه ای شبیه آدرس اصلی ثبت میکنه | آدرس رو غلط تایپ میکنه یا روی لینک فریبنده کلیک میکنه | تمرکز روی دامنه |
| فیشینگ | با روش های مختلف فریب، اطلاعات حساس رو هدف میگیره | به پیام یا صفحه جعلی اعتماد میکنه | مفهوم گسترده تر و شامل روش های مختلف |
| ربایش DNS | سیستم نام دامنه رو دستکاری میکنه و ترافیک رو به سرور جعلی میفرسته | ممکنه هیچ اشتباهی نکنه و آدرس درست رو وارد کنه | حتی آدرس صحیح هم تضمین رسیدن به سایت واقعی نیست |
| مسموم سازی آدرس | آدرسی شبیه آدرس واقعی میسازه و با یک تراکنش کم ارزش وارد تاریخچه قربانی میکنه | آدرس رو بدون بررسی کامل از تاریخچه کپی میکنه |
تمرکز روی آدرس کیف پول، نه دامنه |
مسموم سازی آدرس بیشتر تو فضای کریپتو دیده میشه. مهاجم یک آدرس کیف پول میسازه که ابتدا و انتهاش شبیه آدرس واقعی باشه و بعد با ارسال یک تراکنش کم ارزش یا بدون ارزش، اون آدرس رو وارد تاریخچه تراکنش های قربانی میکنه. اگر کاربر بعدا بدون بررسی کامل آدرس، اون رو از تاریخچه کپی کنه، ممکنه دارایی رو به کیف پول مهاجم بفرسته.
بیشتر بخوانید: حمله ربایش DNS چیست؟
چطور سایت جعلی کیف پول ارز دیجیتال یا صرافی را تشخیص دهیم؟
اولین و مهم ترین کار، بررسی دقیق آدرس تو نوار مرورگره. دامنه باید حرف به حرف با آدرس اصلی یکی باشه، چون یک حرف اضافه، حذف شده یا جابه جا شده و حتی تغییر پسوند دامنه میتونه نشونه جعلی بودن سایت باشه. بهتره سایت های مهم رو از طریق بوک مارک یا آدرس رسمی ذخیره شده باز کنید و لینک های ناشناس تو پیام ها و تبلیغات رو مبنای ورود قرار ندید.
وجود HTTPS یا علامت قفل مرورگر به تنهایی ثابت نمیکنه سایت قابل اعتماده، چون سایت های جعلی هم میتونن گواهی امنیتی داشته باشن. برای حفظ امنیت دارایی ها، در آموزش کیف پول ارز دیجیتال هم همیشه روی بررسی آدرس سایت و خودداری از وارد کردن اطلاعات حساس تاکید میشه. دامنه های تازه ثبت شده یا آدرس هایی که شباهت غیرعادی به سایت اصلی دارن، نیاز به بررسی بیشتری دارن. همچنین هیچ سایت معتبر یا پشتیبانی واقعی نباید عبارت بازیابی یا کلید خصوصی رو بخواد. درخواست فوری برای اتصال کیف پول یا تایید تراکنش هم میتونه یک نشونه هشدار باشه.
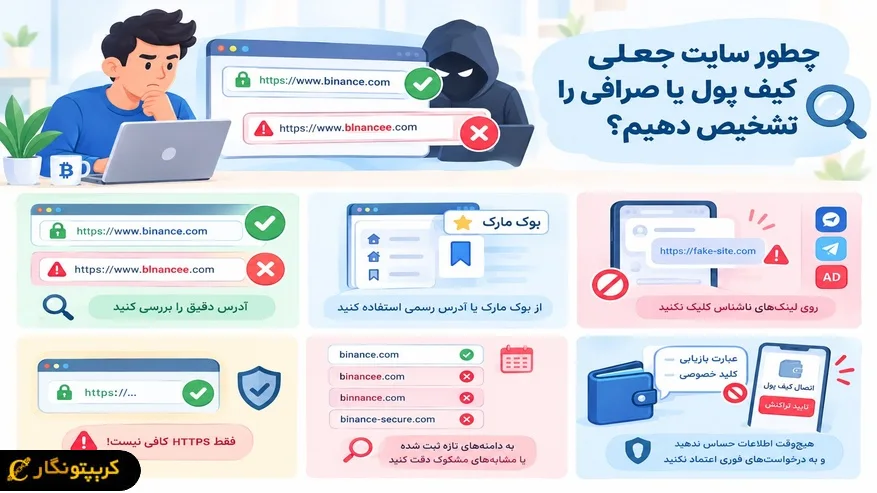
راه های پیشگیری از تایپو اسکواتینگ
برای کم کردن ریسک تایپو اسکواتینگ، بهتره آدرس سایت های مهم رو تو مرورگر بوک مارک کنید و همیشه از همون مسیر وارد بشید. تایپ دستی آدرس هم فقط وقتی مطمئنه که دامنه با دقت کامل وارد بشه. لینک هایی که تو تلگرام، دیسکورد، ایمیل و حتی تبلیغات موتورهای جستجو میبینید هم قبل از کلیک باید بررسی بشن. اپلیکیشن های کیف پول و صرافی رو هم فقط از سایت رسمی پروژه یا فروشگاه های معتبر دانلود کنین.
استفاده از ابزارهای ضد فیشینگ مرورگر میتونه یک لایه امنیتی اضافه ایجاد کنه. قبل از هر تراکنش هم بررسی آدرس مقصد و جزئیات درخواست خیلی مهمه. برای نگهداری مبلغ های بالا، کیف پول سخت افزاری امنیت بیشتری میده، ولی این کیف پول ها هم جلوی تایید یک تراکنش مخرب رو نمیگیرن و جزئیات هر درخواست رو باید با دقت چک کرد. در نهایت، چند ثانیه بررسی آدرس قبل از ورود یا تایید تراکنش میتونه جلوی خیلی از اشتباه های پرهزینه رو بگیره.
اگر وارد سایت جعلی شدیم، چه کنیم؟
اولین کار اینه که بدون عجله ببینین چقدر با سایت جعلی تعامل داشتین. قدم بعدی به این بستگی داره که فقط صفحه باز شده، اطلاعاتی وارد شده یا کیف پول و تراکنشی هم درگیر بوده. هرچی سریع تر واکنش نشون بدید، احتمال محدود کردن خسارت بیشتره.
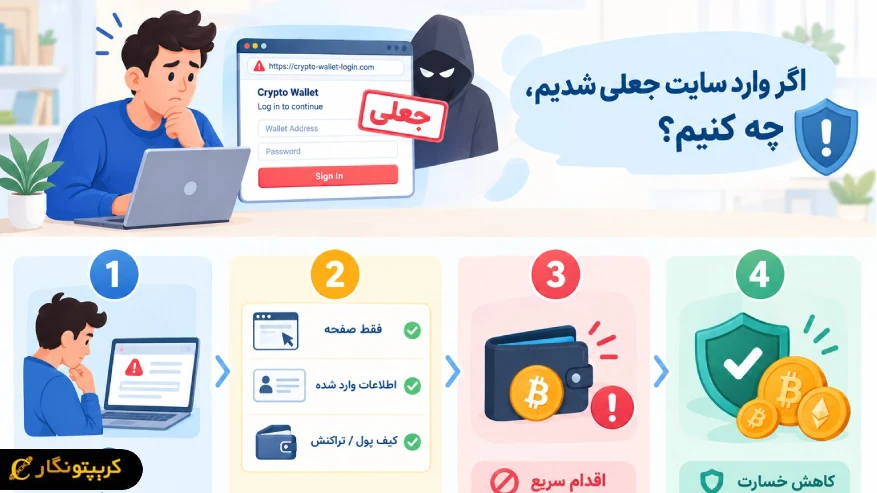
در صورت باز کردن صفحه بدون اقدام دیگر
اگر فقط صفحه باز شده و هیچ اطلاعاتی وارد نشده، کیف پولی وصل نشده و فایلی هم دانلود نشده، معمولا خطر مستقیمی برای دارایی وجود نداره. خیلی از سایت های جعلی برای سرقت به تعامل کاربر نیاز دارن و صرف باز شدن صفحه به معنی دسترسی مستقیم به دارایی ها نیست.
با این حال بهتره صفحه رو ببندید و اطلاعات ذخیره شده مربوط به اون دامنه، مثل کوکی ها، رو پاک کنین. اگر صفحه خواسته فایلی دانلود یا محتوای مشکوکی اجرا بشه، یک اسکن کامل با آنتی ویروس یا ابزار ضد بدافزار هم اقدام احتیاطی خوبیه. بعد از اون هم برای ورود به سایت های اصلی از بوک مارک یا آدرس رسمی استفاده کنین.
در صورت وارد کردن اطلاعات حساب صرافی
تو این شرایط باید سریع اقدام کرد. از طریق آدرس رسمی و ترجیحا با یک دستگاه امن، رمز عبور حساب صرافی رو عوض کنین و تمام نشست های فعال رو ببندین. وضعیت احراز هویت دو عاملی رو هم چک کنین و اگر لازم بود دوباره تنظیمش کنین. در آموزش صرافی ارز دیجیتال هم یکی از نکات مهم، آشنایی با تنظیمات امنیتی و محدود کردن دسترسی های غیرضروریه. اگر صرافی امکان محدود کردن آدرس های برداشت رو داره، فعال کردنش میتونه ریسک برداشت غیرمجاز رو کم کنه.
همچنین سابقه ورود و تراکنش های حساب رو بررسی کنین و اگر فعالیت مشکوکی دیدین، پشتیبانی رسمی صرافی رو در جریان بذارین. اگر رمز ایمیل مرتبط با حساب هم تو سایت جعلی وارد شده، اون رمز رو فورا عوض کنین و امنیت حساب ایمیل رو هم چک کنین.
| نوع تعامل | میزان خطر | اقدام اصلی | نکته مهم |
|---|---|---|---|
| فقط باز کردن صفحه | معمولا کم | بستن صفحه و پاک کردن کوکی ها | اگر فایلی دانلود شده، اسکن کامل انجام بشه |
| وارد کردن اطلاعات حساب صرافی | بالا | تغییر رمز، بستن نشست های فعال و چک کردن احراز هویت دو عاملی | اگر رمز ایمیل هم وارد شده، اون رو فورا عوض کنین |
| وارد کردن عبارت بازیابی یا کلید خصوصی | خیلی بالا | ساخت کیف پول جدید و انتقال سریع دارایی ها | کیف پول قبلی دیگه امن نیست |
| اتصال کیف پول بدون امضا | کم تا متوسط | قطع اتصال از داخل کیف پول و بررسی مجوزها | اگر مجوز مشکوکی نبود، معمولا نیازی به انتقال فوری نیست |
| امضا یا تایید تراکنش و مجوز توکن | بالا | لغو مجوز با ابزارهایی مثل Revoke.cash | قطع اتصال به تنهایی مجوز رو لغو نمیکنه |
| دانلود یا نصب فایل مشکوک | بالا | جدا کردن دستگاه از اینترنت و اسکن کامل | در موارد جدی، نصب مجدد سیستم عامل امن تره |
در صورت وارد کردن عبارت بازیابی یا کلید خصوصی
این حالت خیلی جدیه، چون با لو رفتن عبارت بازیابی یا کلید خصوصی باید فرض کرد کیف پول دست مهاجم افتاده. ادامه استفاده از چنین کیف پولی امن نیست. باید روی یک دستگاه امن کیف پول جدید بسازین و عبارت بازیابی جدید رو آفلاین نگه دارین.
بعد از ساخت کیف پول جدید، دارایی های باقی مونده رو هرچه سریع تر به آدرس جدید منتقل کنین. سرعت عمل خیلی مهمه، چون مهاجم ممکنه عبارت بازیابی لو رفته رو خودکار زیر نظر داشته باشه و به محض ورود دارایی جدید، اون رو برداشت کنه.
در صورت اتصال کیف پول بدون امضا یا تایید تراکنش
اگر فقط کیف پول به سایت وصل شده، ولی هیچ تراکنش یا پیامی امضا و تایید نشده، خطر معمولا کمتره. اتصال به تنهایی معمولا به سایت اجازه برداشت دارایی نمیده و بیشتر اطلاعات عمومی مثل آدرس کیف پول، موجودی و شبکه مورد استفاده رو در اختیار سایت میذاره. تو این شرایط، اتصال کیف پول رو از داخل خود کیف پول قطع کنین و سابقه فعالیت ها و مجوزهای قبلی رو هم بررسی کنین. اگر مجوز مشکوکی وجود نداشت، معمولا نیازی به انتقال فوری دارایی نیست، ولی بهتره یه مدت فعالیت های کیف پول رو زیر نظر داشته باشین.
در صورت امضا یا تایید تراکنش و مجوز توکن
تو این حالت باید سریع اقدام کرد. اگر مجوز خرج کردن توکن (Allowance) به یک قرارداد یا سایت مشکوک داده شده، باید با ابزارهای مدیریت مجوز مثل Revoke.cash یا بخش مدیریت مجوزهای کیف پول اون رو لغو کنین. قطع اتصال کیف پول به تنهایی این مجوزها رو لغو نمیکنه. اگر یک تراکنش انتقال دارایی هم تایید شده باشه، ممکنه دارایی ها از قبل منتقل شده باشن و برگشت تراکنش های بلاکچینی معمولا امکان پذیر نیست. اگر دارایی ای باقی مونده، انتقالش به یک کیف پول جدید و امن میتونه ضروری باشه، مخصوصا اگر احتمال لو رفتن عبارت بازیابی یا کلید خصوصی وجود داره.
در صورت دانلود یا نصب فایل و افزونه مشکوک
اگر فایل یا افزونه مشکوکی دانلود شده، اجراش نکنین. اگر نصب یا اجرا شده، دستگاه رو تا حد امکان از اینترنت جدا کنین و با یک ابزار امنیتی معتبر اسکن کامل کنین. اگر احتمال نصب بدافزار، کی لاگر یا افزونه مخرب وجود داره، انجام فعالیت های حساس کریپتو روی همون دستگاه ریسک داره. تو چنین شرایطی، عوض کردن رمزهای حساس از یک دستگاه امن و بررسی امنیت کیف پول ها خیلی مهمه. اگر احتمال لو رفتن کلید خصوصی یا عبارت بازیابی وجود داره، ساخت کیف پول جدید روی یک دستگاه تمیز و انتقال دارایی های باقی مانده باید اولویت اول باشه. افزونه یا نرم افزار مشکوک رو هم کامل حذف کنین و تو موارد جدی، نصب مجدد سیستم عامل میتونه گزینه امن تری باشه.
چگونه دامنه جعلی را گزارش کنیم؟
اگر دامنه جعلی ای شناسایی شده، گزارش دادنش میتونه جلوی گرفتار شدن بقیه رو بگیره. در آموزش امنیت ارز دیجیتال هم گزارش سایت های مشکوک یکی از اقداماتی هست که میتونه به کاهش ریسک برای کاربران دیگه کمک کنه. اول آدرس کامل دامنه و چند اسکرین شات از صفحه رو ذخیره کنید. بعد میتونید از طریق ثبت کننده دامنه گزارش بدین. برای پیدا کردن ثبت کننده، ابزارهای WHOIS اطلاعات لازم برای پیدا کردن ایمیل یا فرم abuse رو در اختیارتون میذارن.
علاوه بر ثبت کننده دامنه، سرویس هایی مثل Google Safe Browsing، PhishTank و ChainAbuse هم امکان گزارش سایت های فیشینگ و فعالیت های مشکوک مرتبط با کریپتو رو فراهم میکنن. اگر دامنه جعلی از اسم یک پروژه، صرافی یا کیف پول سوءاستفاده کرده، خبر دادن به کانال های رسمی اون مجموعه هم میتونه مفید باشه. دادن جزئیاتی مثل آدرس کامل دامنه، زمان مشاهده، نوع فعالیت مشکوک و اسکرین شات، بررسی گزارش رو راحت تر میکنه.
بیشتر بخوانید: فیشینگ چیست؟ معرفی انواع Phishing روش های جلوگیری از فیشینگ
جمع بندی
تایپو اسکواتینگ یکی از روش هاییه که با یک اشتباه ساده تو آدرس سایت میتونه کاربر رو به یک صفحه جعلی برسونه. مهاجم ها با ساخت دامنه هایی شبیه سایت های اصلی، یک ظاهر آشنا درست میکنن و بعد ممکنه سراغ اطلاعات حساب، عبارت بازیابی، مجوز توکن یا تراکنش های مخرب برن. برای همین، بی دقتی تو بررسی آدرس میتونه هزینه سنگینی داشته باشه، مخصوصا تو تراکنش های بلاکچینی که معمولا برگشت پذیر نیستن.
مهم ترین راه مقابله با این حمله ها، بررسی دقیق دامنه و استفاده از مسیرهای مطمئن مثل بوک مارک برای ورود به سایت های حساسه. اگر هم وارد سایت جعلی شدید، واکنش درست به نوع تعاملتون بستگی داره، از قطع اتصال کیف پول و لغو مجوزها گرفته تا عوض کردن رمزها یا انتقال دارایی به یک کیف پول امن. گزارش دادن دامنه های مشکوک هم میتونه ریسک رو برای بقیه کاربران کم کنه.
برای آشنایی بیشتر با تایپو اسکواتینگ و روش های تشخیص سایت های جعلی، آموزش های کریپتونگار رو دنبال کنین.